理解應用程式安全態勢
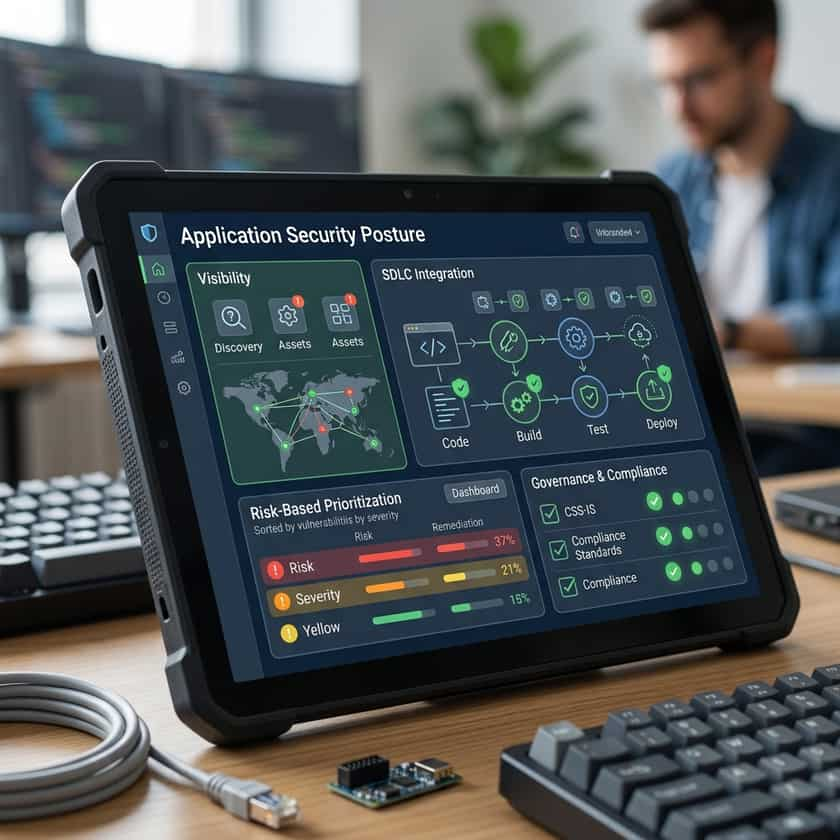
在 2025 年快速演進的數位環境中,「應用程式安全態勢」(ASP)一詞已從小眾的技術議題轉變為董事會的核心要務。簡而言之,應用程式安全態勢就是組織整體應用程式安全環境的總體狀態。它有如一張全景快照,詳細記錄了安全控制措施的有效性、弱點的存在情況,以及整個軟體生態系統的整體韌性。ASP 不僅僅聚焦於單一防火牆或修補程式,而是需要一個將分散的安全層串聯為統一防禦策略的全面視角。
要建立強健的態勢,絕非單純安裝工具即可達成;它需要開發人員、資安維運團隊以及業務利害關係人之間的協同合作。隨著組織規模擴大,往往會面臨安全視野零碎破碎的困境,進而產生易遭攻擊者利用的漏洞缺口。透過優先確保可視性與整合式管理,企業可以從被動「救火」的應變狀態,轉變為主動預測威脅並防患於未然的穩健態勢。
警報疲勞與複雜性的挑戰
資安團隊面臨最棘手且持續存在的難題之一,就是現代基礎架構所產生的大量警報。對於一間中型企業而言,每天處理數百則、甚至超過 500 則警報已是常態。源源不絕的數據流讓關鍵弱點極易被淹沒在雜訊之中。當資安團隊耗費時間排查誤報時,便失去了專注於策略性改進的能力,導致核心應用程式元件暴露在風險中的時間超出必要範疇。
有效的應用程式安全態勢解決方案透過引入智慧排定優先順序的架構來解決這個問題。現代系統不會將每個弱點都視為迫切的高度緊急事件,而是根據其潛在的業務影響力進行風險分類。藉由將威脅數據與應用程式背景資訊相結合——例如軟體是否處理敏感的客戶資料,或是與內部關鍵資料庫進行互動——資安團隊便能有效過濾背景雜訊。這種方法能讓工作更加聚焦,確保您最寶貴的數位資產獲得最嚴密的防護。
強大安全策略的核心支柱
- 持續可視性:為您的軟體組合中所有應用程式、API 和微服務保持準確且即時的資產盤點清冊。
- 主動威脅建模:定期評估應用程式可能遭受攻擊的方式,並識別最可能的受害入侵途徑。
- 自動化合規映射:簡化將安全控制措施對應至 GDPR 或 SOC2 等法規架構的流程。
- 統一治理:制定明確的政策,界定軟體開發生命週期(SDLC)各階段的安全要求。
- 回饋循環:建立即時暢通的溝通管道,在開發人員撰寫程式碼時就能即時提醒存在的安全缺陷。
現代生態系統中的新興風險
2025 年的威脅態勢以技術的快速轉變為主要特徵。應用程式對第三方函式庫、開源框架和雲端原生服務的依賴程度日益加深。這些工具雖然提升了開發速度,但也引入了往往難以察覺的供應鏈風險。強大的安全態勢必須將這些外部相依性納入考量,確保安全邊界能超越內部撰寫的程式碼,擴展到支援業務運作的整個整合軟體元件生態系統。
此外,AI 導向開發和自動化編程工具的崛起加速了新功能的部署速度。這在提升生產力的同時,也意味著安全弱點可能以更快的速度被引入。維持良好的安全態勢需要適應這種節奏而不犧牲安全性。將安全檢查直接整合至開發人員的工作流程中(通常稱為「左移」)已不再是可有可無的選項。這是確保安全步伐跟上現代業務需求的最佳途徑。
實踐的最佳實踐
成功改善應用程式安全態勢是一個持續迭代的過程。首先,應稽核目前的狀態,找出可視性與回應時間方面的最大差距。切勿試圖一次解決所有問題。相反地,應專注於 API 安全性或關鍵驗證流程等高影響力的領域。儘早爭取管理階層的參與,將安全倡議置於業務連續性和風險管理的脈絡中闡述。當利害關係人了解到安全性是透過防範代價高昂的資料外洩來維護企業利潤時,要爭取持續改進所需的資源就會變得容易許多。